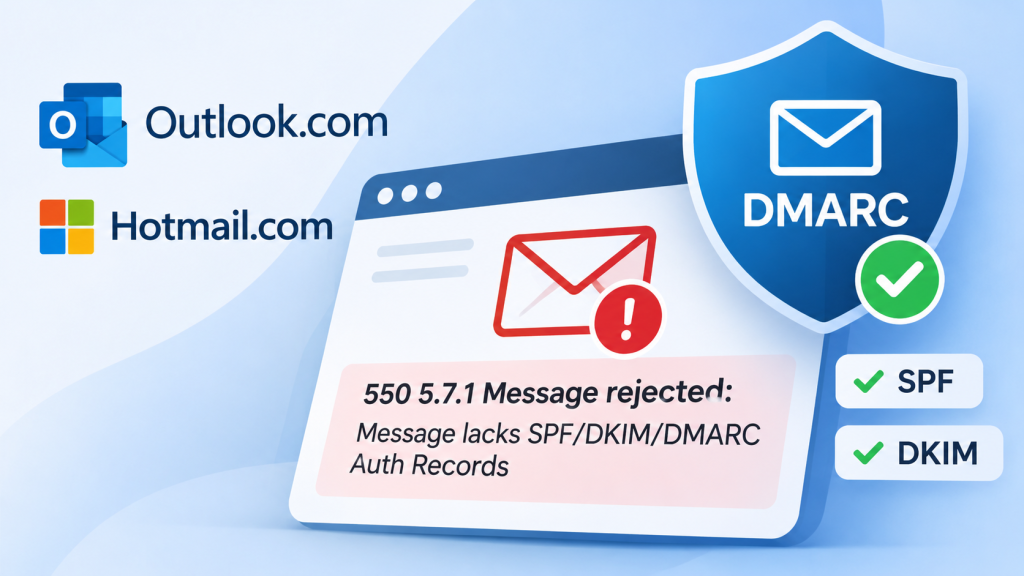
Desde 5 de novembro de 2026, têm sido reportadas rejeições de mensagens de correio eletrónico destinadas a caixas de correio que utilizam o serviço de e-mail da Microsoft, nomeadamente o Microsoft O365, Outlook.com, Hotmail.com, Live.com, entre outros serviços de e-mail, afetando sobretudo domínios que não possuem um registo DMARC configurado.
A situação está a afetar remetentes de diferentes fornecedores de alojamento e correio eletrónico, incluindo domínios que já possuem os mecanismos SPF e DKIM devidamente configurados.
As mensagens rejeitadas apresentam frequentemente o seguinte erro:
550 5.7.1 Message rejected:
Message lacks SPF/DKIM/DMARC Auth Records
(AS9031519)
Apesar de o erro mencionar SPF, DKIM e DMARC, os relatos técnicos identificam a ausência de um registo DMARC como um dos principais fatores associados às rejeições.
Até agora, os requisitos mais rigorosos de autenticação anunciados pela Microsoft aplicavam-se principalmente a remetentes que enviam 5.000 ou mais mensagens por dia. Contudo, esta ocorrência está também a afetar domínios com volumes de envio reduzidos.
A publicação de um registo DMARC válido, mesmo com a política inicial p=none, tem permitido resolver rejeições em diversos casos, desde que as mensagens cumpram os requisitos de autenticação e alinhamento SPF ou DKIM.
Embora os relatos sugiram um reforço das verificações DMARC, ainda não está confirmado que esta situação corresponda a uma alteração permanente da política da Microsoft.
O que são SPF, DKIM e DMARC?
Estes três mecanismos são fundamentais para garantir a autenticidade das mensagens de correio eletrónico e proteger os domínios contra utilizações fraudulentas.
SPF – Sender Policy Framework
O SPF permite identificar quais os servidores autorizados a enviar mensagens em nome de um determinado domínio. Através de um registo DNS, o proprietário do domínio define os servidores ou serviços que podem enviar correio eletrónico utilizando esse domínio como remetente técnico.
DKIM – DomainKeys Identified Mail
O DKIM utiliza assinaturas criptográficas para permitir ao servidor destinatário verificar que uma mensagem foi assinada por um domínio autorizado e que o conteúdo protegido pela assinatura não foi alterado durante o transporte.
DMARC – Domain-based Message Authentication, Reporting and Conformance
O DMARC complementa os mecanismos SPF e DKIM, permitindo definir uma política para o tratamento de mensagens que não cumprem os requisitos de autenticação. Este mecanismo verifica também o alinhamento entre o domínio apresentado ao destinatário e os domínios autenticados através de SPF ou DKIM.
As políticas DMARC mais comuns são:
- p=none: permite monitorizar os resultados de autenticação, sem solicitar medidas específicas contra mensagens que falhem a validação.
- p=quarantine: solicita que mensagens não autenticadas sejam tratadas como suspeitas, podendo ser encaminhadas para spam.
- p=reject: solicita a rejeição de mensagens que não cumpram a política de autenticação.
Para que uma mensagem passe a validação DMARC, é necessário que pelo menos um dos mecanismos, SPF ou DKIM, seja validado com o alinhamento adequado ao domínio do remetente.
Como verificar se o seu domínio tem DMARC configurado?
A configuração DMARC é realizada através de um registo TXT na zona DNS do domínio. Por exemplo, para o domínio oseudominio.pt, poderá ser utilizado o seguinte registo inicial:
Nome do registo:
_dmarc.oseudominio.pt
Tipo:
TXTValor:
v=DMARC1; p=noneEsta configuração publica uma política DMARC de monitorização, que poderá ser utilizada como ponto de partida para implementar uma política de autenticação mais rigorosa.
É importante salientar que a simples criação deste registo não garante, por si só, a entrega das mensagens. Os mecanismos SPF e/ou DKIM deverão estar corretamente configurados e alinhados com o domínio utilizado no envio.
Além disso, a política p=none não oferece a mesma proteção contra a falsificação de remetentes que uma política p=reject.
O que fazer se os seus e-mails estiverem a ser rejeitados?
Se estiver a receber mensagens de erro ao enviar correio eletrónico para endereços Outlook.com, Hotmail ou Live.com, recomendamos:
- Verificar os registos SPF, DKIM e DMARC do domínio, confirmando que estão publicados e corretamente configurados.
- Confirmar a autenticação das mensagens, incluindo o alinhamento dos domínios utilizados nos mecanismos SPF e DKIM.
- Analisar a mensagem de erro devolvida pelo servidor de destino, identificando o código SMTP e os detalhes da rejeição.
- Evitar alterações desnecessárias aos registos DNS, sobretudo quando os mecanismos de autenticação já se encontram corretamente configurados.
- Acompanhar a evolução da situação, uma vez que a Microsoft está a investigar os problemas de entrega reportados.
Caso o domínio ainda não tenha um registo DMARC, recomendamos a sua implementação, independentemente da ocorrência atual.
A utilização destes mecanismos constitui uma boa prática de segurança e contribui para melhorar a confiança dos servidores destinatários nas mensagens enviadas.
A WebTuga recomenda a correta autenticação dos domínios
Na WebTuga, recomendamos que todos os domínios utilizados para envio de correio eletrónico tenham os mecanismos SPF, DKIM e DMARC devidamente configurados.
Estas tecnologias desempenham um papel fundamental na segurança das comunicações, na prevenção de falsificação de endereços de e-mail e na melhoria da reputação dos domínios.
A configuração adequada torna-se particularmente importante para empresas e organizações que dependem do correio eletrónico para comunicar com clientes, fornecedores e parceiros.
cPanel – Configurar registo DMARC no seu domínio
Fontes e referências: